
Шифрование
ZHU NDQQ GDV OHVHQ?
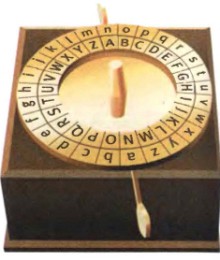
Машина для шифровки сообщений с дисками букв
Послания, не предназначенные для чужих глаз, часто шифруются. Еще Цезарь (100-44 гг. до н. э.) посылал своим полководцам сообщения, которые не могли прочитать враги. Предположительно, римские полководцы и государственные деятели заменяли каждую букву текста другой, стоявшей в алфавите через две буквы от нее. Так, вместо А писалось D, вместо Н — К. Каждая буква заменялась другой, которая в данном примере находится под ней.
Теперь мы можем расшифровать вопрос «ZHU NDQQ GDV OHVHQ?» — «Кто может это прочитать?» (По-русски это может выглядеть примерно так: НХС ПУЙЗХ АХС ТУСЪ-ЛХГХЯ? Попробуйте расшифровать, используя русский алфавит. Прим.ред.)
Такой код несложно взломать, особенно если сообщение длинное, поскольку буквы алфавита встречаются в словах с разной частотой. Например, в обычном немецком тексте примерно пятую часть всех букв составляет Е. Вторая по частоте буква — N. С помощью компьютера достаточно длинное сообщение расшифровывается за считанные секунды: та буква, которая встречается чаще всего, наверняка Е, следующая по частоте — N и т. д.
Шифрами пользуются
не только шпионы
и секретные агенты, но и клиенты банков,
и пользователи Интернета
Что такое теоретически невзламываемый шифр?
Да, существует схема с доказанной информационной стойкостью — одноразовый блокнот (one-time pad). Для этого ключ должен быть действительно случайным, иметь длину не меньше сообщения, использоваться только один раз и оставаться полностью секретным. Простого изменения величины сдвига букв недостаточно: если ключ короче сообщения, предсказуем или используется повторно, шифр уже можно атаковать.
Практический недостаток одноразового блокнота — необходимость заранее безопасно передать и хранить ключ такого же размера, как само сообщение.
Кто в наши дни использует шифрованные сообщения?
Сегодня шифрование используется повсеместно — в защищённых интернет-соединениях, банковских системах, мессенджерах и устройствах хранения данных. Старый 56-битный стандарт DES больше не считается безопасным: NIST отозвал его ещё в 2005 году. Для симметричного шифрования широко применяется AES с ключами 128, 192 или 256 бит; конкретная безопасность системы зависит не только от длины ключа, но и от режима работы, реализации и управления ключами.